一名中国政府黑客案嫌犯在美受审
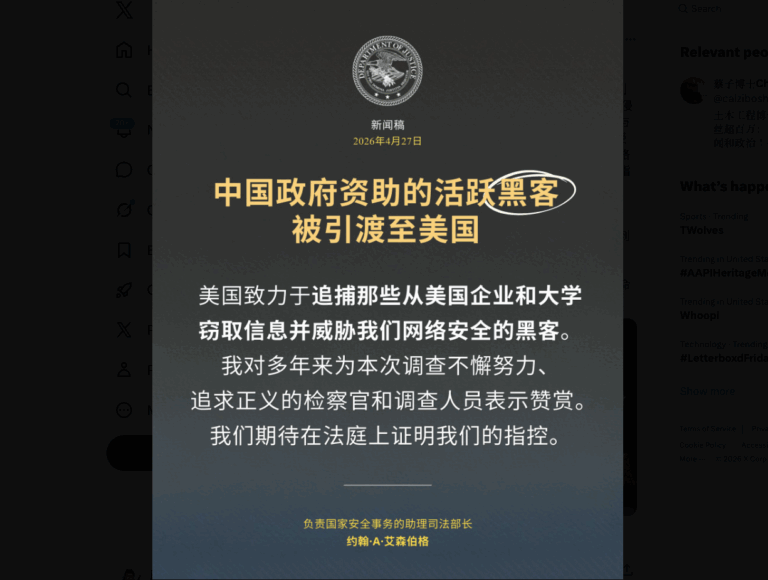
网络截图
随着主要嫌疑人被引渡至美国,一起横跨疫情初期、涉及科研机构与全球网络系统的黑客行动进入司法程序。围绕HAFNIUM行动的指控,正逐步揭开其运作路径与影响范围。
美国休斯顿联邦法院相关文件指,中国国家安全部指示窃取新冠病毒研究成果并利用微软Exchange服务器漏洞,大规模的网络入侵行动,这一行动被公开称为HAFNIUM无差别入侵行动。
34岁的中国公民徐泽伟将在休斯顿联邦法院出庭,他被控 九项罪名,这些罪名与他在2020年2月至2021年6月期间参与计算机入侵有关。
徐泽伟于2025年7月在米兰被捕,在意大利法院批准引渡后于4月25日被引渡到美国,并已在休斯顿联邦法院首次出庭。他目前仍被羁押在休斯顿的联邦监狱中。
根据法庭文件,中国国家安全部上海市国家安全局的官员指示徐某实施此次黑客攻击。起诉书称,国家安全部和上海市国家安全局是中国负责国内反间谍、非军事对外情报以及部分政治和国内安全的情报机构。徐某实施计算机入侵时,据称受雇于上海普力克网络有限公司。起诉书指控,普力克是众多为中国政府从事黑客活动的“辅助”公司之一。
根据法庭文件,2020年初,徐某及其同伙入侵并以其他方式攻击了位于美国的大学、免疫学家和病毒学家,这些研究人员正在进行新冠病毒疫苗、治疗和检测方面的研究。据称,徐某等人向负责监督和指挥黑客活动的上海国家安全局(SSSB)官员报告了他们的活动。例如,起诉书称,2020年2月19日左右,徐某向一名SSSB官员证实,他已入侵了位于德克萨斯州南部的一所研究型大学的网络。
起诉书还称,2020年2月22日左右,该SSSB官员指示徐某攻击并访问该大学从事新冠病毒研究的病毒学家和免疫学家的特定电子邮件账户(邮箱)。据称,徐某后来向该SSSB官员证实,他已获取了这些研究人员邮箱的内容。
“今天,徐泽伟将站在联邦法庭上,为他触及美国科学和安全核心的罪行接受审判——他涉嫌在世界最需要的时候窃取我们大学的新冠病毒研究成果,”德克萨斯州南区代理联邦检察官约翰·G·E·马克说道。“我们为此奔波多年,跨越各大洲,今天我们办公室发出的信息与我们最初公布这份起诉书时发出的信息一模一样:我们将竭尽全力保护美国人民。”
“美国致力于追究窃取美国企业和大学信息、威胁我们网络安全的黑客的责任,”国家安全助理司法部长约翰·A·艾森伯格表示。“我赞扬多年来为此项调查辛勤工作、寻求正义的检察官和调查人员,我们期待在法庭上证明我们的指控。”
“徐泽伟的引渡表明,联邦调查局的影响力远远超出了美国国界,”联邦调查局网络犯罪部门助理局长布雷特·莱瑟曼表示。“徐泽伟现在将为其在黑客组织中的涉嫌角色接受审判。该组织负责执行由中国国家安全部指挥的大规模入侵行动,导致超过12700家美国机构的系统瘫痪。他是中国政府用来掩盖其网络行动的众多承包商之一,其他从事类似工作的承包商也面临着同样的风险。
联邦调查局感谢意大利执法部门的同事,特别是意大利邮政警察,正是他们的合作促成了徐泽伟在米兰被捕并被引渡到美国。”
指控进一步称,徐某及其同谋从2020年末开始利用微软Exchange Server(一款广泛用于发送、接收和存储电子邮件的微软产品)中的某些漏洞,其受害者包括位于德克萨斯州南区的另一所大学和一家在全球各地(包括华盛顿特区)设有办事处的律师事务所。徐某及其同伙在入侵运行微软Exchange服务器的计算机后,在其上安装了Web Shell,从而实现远程管理。
起诉书称,这些Web Shell当时仅供HAFNIUM组织成员使用。与之前的COVID-19研究入侵事件类似,徐某和张某涉嫌在SSSB官员的监督和指导下共同实施HAFNIUM入侵。
起诉书指控徐及其同伙未经授权入侵律师事务所的网络,窃取邮箱信息,并搜索有关特定美国政策制定者和政府机构的信息。据称,他们的搜索词包括“中国消息来源”、“国家安全部”和“香港”。
HAFNIUM无差别入侵行动是指一个被指控由中国国家安全部支持的黑客组织在2020年底至2021年期间发起的针对全球计算机系统的大规模黑客攻击行动。 攻击行动造成了全球数千台计算机被感染,仅在美国就影响了超过1.27万家机构。受害者不仅限于政府,还包括大学、律师事务所、非政府组织等。
该行动以其攻击范围广、受害者众多且不加区分(“无差别”)而著称,严重影响了美国的网络安全。正如2025年7月 对徐某的指控公告中所述,中国政府利用其庞大的私营公司和承包商网络,以掩盖中国政府参与的方式进行黑客攻击和信息窃取。
这些私营公司和承包商依托其安全港湾,以牟利为目的,广泛撒网,识别易受攻击的计算机,利用这些计算机的漏洞,然后获取可直接或间接出售给中国政府的信息。这种几乎不加区分的做法导致美国和其他地区出现更多受害者,全球更多系统易受第三方攻击,以及更多被盗信息(这些信息往往并非中国政府所关注,因此被出售给其他第三方)。
由于此类攻击通常针对企业级本地服务器(如 Microsoft Exchange),以下是针对组织和个人的核心防范建议:
即时补丁管理(Patch Management):这是最有效的防线。对于已知漏洞(如 HAFNIUM 利用的 CVE-2021-26855 等),必须立即更新至微软官方发布的最新累积更新(CU)。
启用 MFA(多因素身份验证):即使黑客窃取了员工密码,MFA 也能阻止其进一步访问邮箱系统。
网络钓鱼防范:HAFNIUM 初始阶段常通过窃取凭据进入网络,教育员工不点击未知链接、不下载可疑附件是基础防护。
徐某被控串谋实施电信诈骗罪和两项电信诈骗罪,每项罪名最高可判处 20 年监禁;串谋破坏受保护计算机并非法访问受保护计算机获取信息、实施电信诈骗和实施身份盗窃罪,最高可判处 5 年监禁;两项非法访问受保护计算机获取信息罪,最高可判处 5 年监禁;两项故意破坏受保护计算机罪,最高可判处 10 年监禁;以及加重身份盗窃罪,最高可判处 2 年监禁,该刑期必须与任何其他已判处的刑期合并执行。
徐某与44岁的张宇(音译)一同被起诉,张宇也是中国公民。
张宇仍然在逃。任何知晓其下落的人士请拨打FBI热线1-800-CALL-FBI (1-800-225-5324)提供线索。